
中小企業や自治体で生成AIの話をすると、必ず同じ質問が出ます。
「情報漏洩が怖いので、うちは禁止にしておけばいいですよね?」
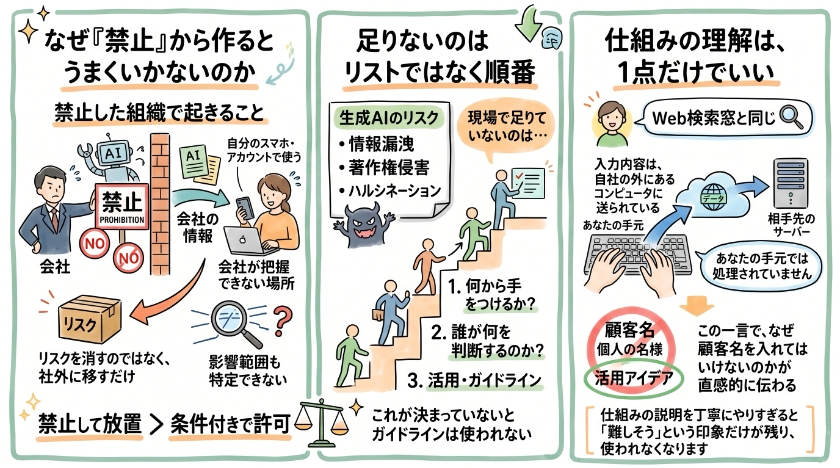
気持ちはよく分かります。ただ、私はこの質問にほとんど「はい」と答えたことがありません。禁止した組織で実際に起きるのは、利用がなくなることではなく、見えなくなることだからです。社員は自分のスマホで、自分のアカウントで使います。会社が把握できない場所で、会社の情報が入力される。禁止ルールは、リスクを消すのではなく、リスクを社外に移すだけになりがちです。
生成AIのリスクを解説した記事は、もう十分な数があります。情報漏洩、著作権侵害、ハルシネーション。並べれば怖いリストは簡単に作れます。しかし現場で足りていないのは、リストではなく順番です。何から手をつけるのか。誰が何を判断するのか。それが決まっていないと、ガイドラインは作った日から使われません。
ここではリスクの一般論を繰り返す代わりに、私が実際に支援先で使っている整理の順番をそのまま書きます。
目次
なぜ「禁止」から作るとうまくいかないのか
禁止した組織で起きること
社員は自分のスマホで、自分のアカウントで使います。会社が把握できない場所で、会社の情報が入力される。禁止ルールは、リスクを消すのではなく、リスクを社外に移すだけになりがちです。
しかも把握できていないので、何かあったときに影響範囲も特定できません。私の感覚では、禁止して放置している状態は、条件付きで許可している状態よりリスクが高くなります。
足りないのはリストではなく順番
生成AIのリスクを解説した記事は、もう十分な数があります。情報漏洩、著作権侵害、ハルシネーション。並べれば怖いリストは簡単に作れます。
しかし現場で足りていないのは、リストではなく順番です。何から手をつけるのか。誰が何を判断するのか。それが決まっていないと、ガイドラインは作った日から使われません。
仕組みの理解は、1点だけでいい
生成AIとは何かという説明から入る記事は多いのですが、社内ルールを作るうえで必要な理解はほとんどありません。大量のデータからパターンを学習している、大規模言語モデルという技術がある、といった知識があってもルールは作れません。
必要なのは1点だけです。入力した内容は、自社の外にあるコンピュータに送られているということ。
研修でも、私はこう説明しています。「Webの検索窓に打ち込むのと同じで、あなたの手元では処理されていません。相手先の会社のサーバーに文字が届いています」。この一言で、なぜ顧客名を入れてはいけないのかが直感的に伝わります。逆に仕組みの説明を丁寧にやりすぎると「難しそう」という印象だけが残り、使われなくなります。
リスクは4つに分けて、優先順位をつける
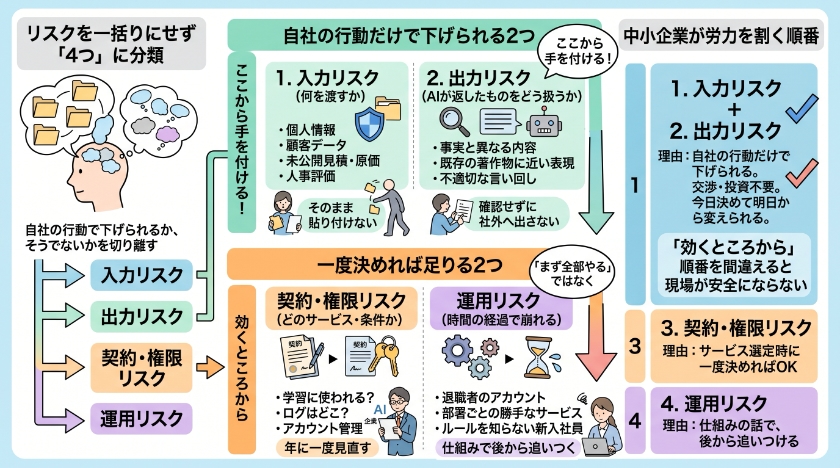
生成AIのリスクを一括りに「怖いもの」として扱うと、対策が総花的になって前に進みません。自社で今すぐ手を打てるものと、そうでないものを切り離すために、私は4つに分けます。
自社の行動だけで下げられる2つ
入力リスク(何をAIに渡すか) 個人情報、顧客データ、未公開の見積や原価、人事評価。これらをそのまま貼り付けてしまう問題です。
出力リスク(AIが返したものをどう扱うか) 事実と異なる内容、既存の著作物に近い表現、不適切な言い回し。確認せずに社外へ出すと問題になります。
一度決めれば足りる2つ
契約・権限リスク(どのサービスをどの条件で使うか) 入力データが学習に使われるのか、ログはどこに残るのか、誰がアカウントを管理しているのか。
運用リスク(時間の経過で崩れるもの) 退職者のアカウントが残る、部署ごとに勝手なサービスが増える、ルールを知らない新入社員が入ってくる。
中小企業が労力を割く順番
まず投入すべきは入力リスクと出力リスクです。理由は単純で、この2つは自社の行動だけで下げられるからです。相手の会社と交渉する必要も、システム投資も要りません。今日決めて、明日から変えられます。
一方、契約・権限リスクはサービスを選ぶタイミングで一度きちんと決めれば、あとは年に一度見直せば足ります。運用リスクは仕組みの話で、後から追いつけます。
「まず全部やる」ではなく「効くところから」。DXの導入支援でも同じことを言い続けてきました。順番を間違えると、労力の割に現場が安全になりません。
最初に決めるのは1つだけ。情報を赤・黄・青に分ける
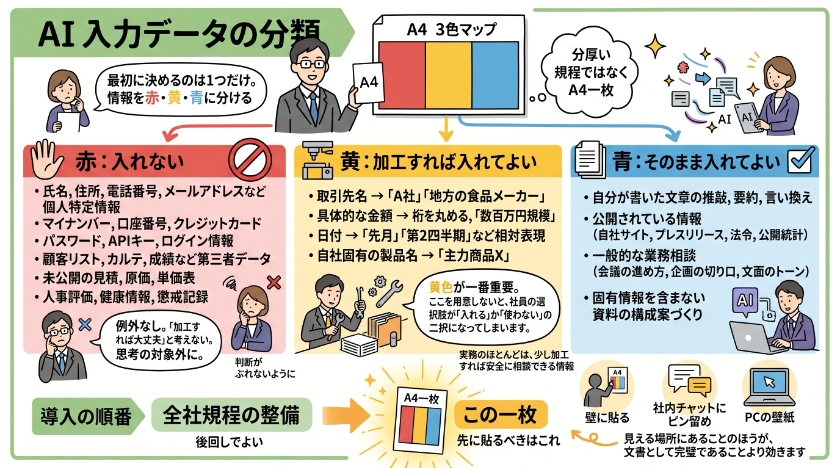
入力リスクへの対策として、私が最初に作ってもらうのは分厚い規程ではありません。A4一枚の分類表です。信号と同じ、赤・黄・青の3色で分けます。
赤:入れない
- 氏名、住所、電話番号、メールアドレスなど個人が特定できる情報
- マイナンバー、口座番号、クレジットカード番号
- パスワード、APIキー、社内システムのログイン情報
- 顧客リスト、カルテや成績など第三者から預かったデータ
- 未公開の見積、原価、単価表
- 人事評価、健康情報、懲戒に関する記録
赤は例外を作りません。「加工すれば大丈夫では」と考え始めると判断がぶれるので、最初から思考の対象外にします。
黄:加工すれば入れてよい
- 取引先名 → 「A社」「地方の食品メーカー」に置き換える
- 具体的な金額 → 桁を丸める、または「数百万円規模」にする
- 日付 → 「先月」「第2四半期」など相対表現にする
- 自社固有の製品名 → 「主力商品X」にする
黄色が一番重要です。ここを用意しないと、社員の選択肢が「入れる」か「使わない」の二択になってしまいます。実務のほとんどは、少し加工すれば安全に相談できる情報です。
青:そのまま入れてよい
- 自分が書いた文章の推敲、要約、言い換え
- 公開されている情報(自社サイト、プレスリリース、法令、公開統計)
- 一般的な業務相談(会議の進め方、企画の切り口、文面のトーン)
- 固有情報を含まない資料の構成案づくり
この一枚を作るのに必要な会議は、1回90分あれば足ります。全社規程の整備は後回しでよく、先に貼るべきはこれです。壁に貼るか、社内チャットにピン留めするか、PCの壁紙にするか。見える場所にあることのほうが、文書として完璧であることより効きます。
「そのまま入れない」を実務に落とす
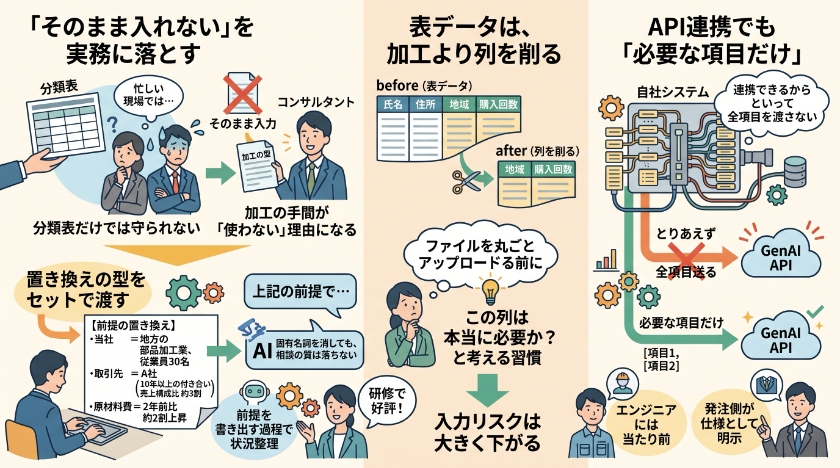
分類表を配るだけでは、忙しい現場では守られません。加工の手間が「使わない」理由になるからです。だから私は、加工の型もセットで渡します。
置き換えの型をセットで渡す
たとえば値上げ交渉の相談をしたいとき、置き換えを先に書いてから相談する形にします。
【前提の置き換え】
・当社=地方の部品加工業、従業員30名
・取引先=A社(10年以上の付き合い、売上構成比の約3割)
・原材料費=2年前比で約2割上昇

上記の前提で、A社に価格改定を申し入れる際の進め方を3案、
それぞれのリスクとあわせて挙げてください。
固有名詞を消しても、相談の質はほとんど落ちません。むしろ前提を書き出す過程で、自分の状況が整理されます。研修で体験してもらうと、参加者の反応が一番良いのがこの部分です。
表データは、加工より列を削る
表データを扱うときはもっと単純です。加工に悩むより、列を削るほうが速い。氏名と住所の列を消して、地域と購入回数だけ残す。それで傾向の相談は十分できます。
ファイルを丸ごとアップロードする前に「この列は本当に必要か」と一度考える習慣。これだけで入力リスクは大きく下がります。
API連携でも「必要な項目だけ」
自社システムとAPIで連携させる場合も、考え方は同じです。連携できるからといって全項目を渡すのではなく、その処理に必要な項目だけを渡す。
エンジニアには当たり前の設計ですが、AI連携になると「とりあえず全部送る」実装になっている例を実際に見ます。ここは発注側が仕様として明示すべきところです。
サービス選定と契約で確認する4点
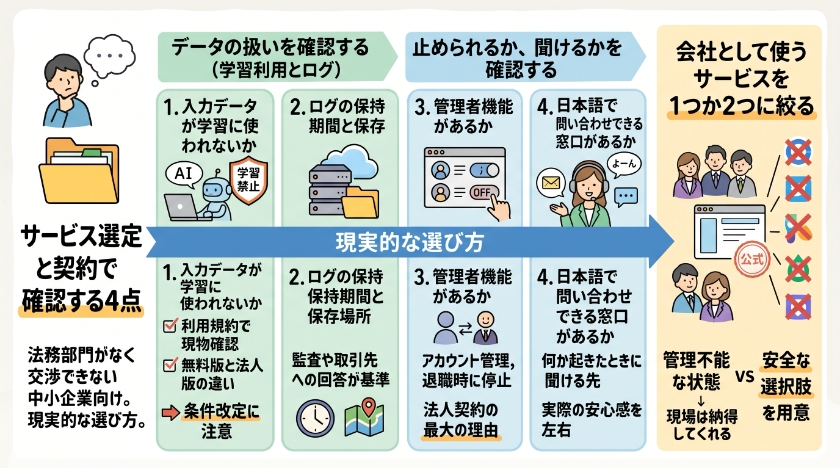
契約の話は、「学習利用の禁止条項を盛り込む」「著作権の帰属を明記する」といった正しい記述では、多くの中小企業では実行に移りません。法務部門がなく、大手ベンダーと条項を交渉する立場にもないからです。現実的には、選ぶ段階で確認するほうが早い。
データの扱いを確認する(学習利用とログ)
1. 入力データが学習に使われないか 多くの法人向けプランでは、入力内容を学習に使わない旨が利用規約やデータ処理条項に書かれています。ただし条件は改定されるので、契約時点の規約を必ず現物で確認してください。無料版と法人版で扱いが違うのが一般的です。
2. ログの保持期間と保存場所 どこに、どれだけ残るのか。監査や取引先から聞かれたときに答えられるかが基準です。
止められるか、聞けるかを確認する
3. 管理者機能があるか 誰がアカウントを持っているか、退職時に停止できるか。ここが個人アカウント利用との決定的な差で、私が法人契約を勧める最大の理由もこれです。
4. 日本語で問い合わせできる窓口があるか 何か起きたときに聞ける先があるかどうか。中小企業では、この1点が実際の安心感を左右します。
会社として使うサービスを1つか2つに絞る
選定と同じくらい大事なのがこれです。部署ごとに好きなサービスを使っている状態は、ルールの有無以前に管理不能です。
使えるものを絞ることは制限ではなく、安全な選択肢を用意することだと説明すると、現場は納得してくれます。
出力の扱いと、事故が起きたときの備え
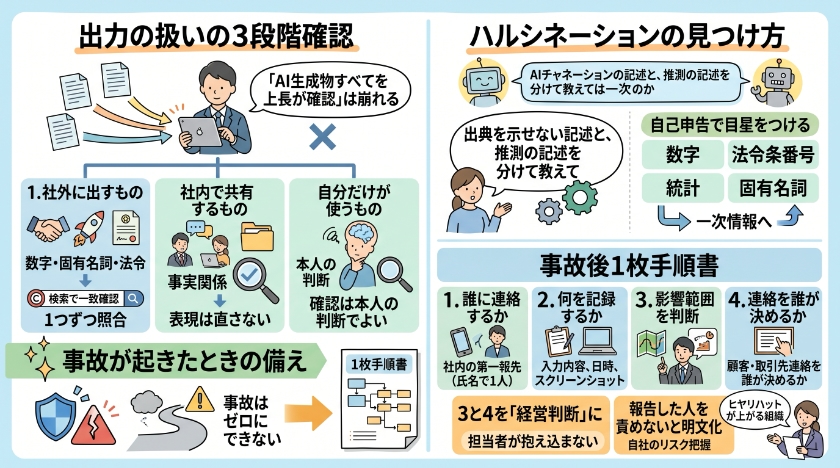
AIの出力を人の目で確認する。原則としては正しいのですが、「すべての生成物を上長が確認」という運用は必ず崩れます。件数が多すぎるからです。
確認の強さを、出す先で3段階に分ける
- 社外に出るもの(提案書、契約文面、公式サイト、プレスリリース):数字・固有名詞・法令の引用を一つずつ照合する
- 社内で共有するもの(議事録、社内資料):事実関係だけ確認し、表現は直さない
- 自分だけが使うもの(アイデア出し、下書き、要約):確認は本人の判断でよい
著作権についても同じ考え方です。AIが生成した文章がそのまま既存の著作物と一致することは多くありませんが、社外に出す文章では検索で一致確認をする。手間は1分です。社外向けだけ厳しくする、という切り分けがここでも効きます。
ハルシネーションの見つけ方
生成された文章に対して、こう聞き返します。
この回答のうち、出典を示せない記述と、
推測で書いた記述を分けて教えてください。
自己申告なので完璧ではありませんが、確認すべき箇所の目星がつきます。数字、法令の条番号、統計、固有名詞。この4つは必ず一次情報に当たると決めておくだけで、事故はかなり減ります。
起きたときの手順を、先に1枚にしておく
事故はゼロにできません。私が支援先に必ず用意してもらうのは、起きた後の手順書です。書くのは4項目だけです。
- 誰に連絡するか(社内の第一報先を、氏名で1人)
- 何を記録するか(入力した内容、日時、使ったサービス、スクリーンショット)
- 誰が影響範囲を判断するか
- 顧客や取引先への連絡が必要かを、誰が決めるか
重要なのは3番と4番を「経営判断」として最初から位置づけておくことです。担当者が抱え込んで報告が遅れるケースが、一番損害が大きくなります。
そしてもう一つ。報告した人を責めないと明文化してください。ヒヤリハットが上がってこない組織は、自社のリスクを永久に把握できません。生成AIに限らない安全管理の基本ですが、新しい技術になると忘れられがちです。
ルール作りそのものを、AIと一緒に進める
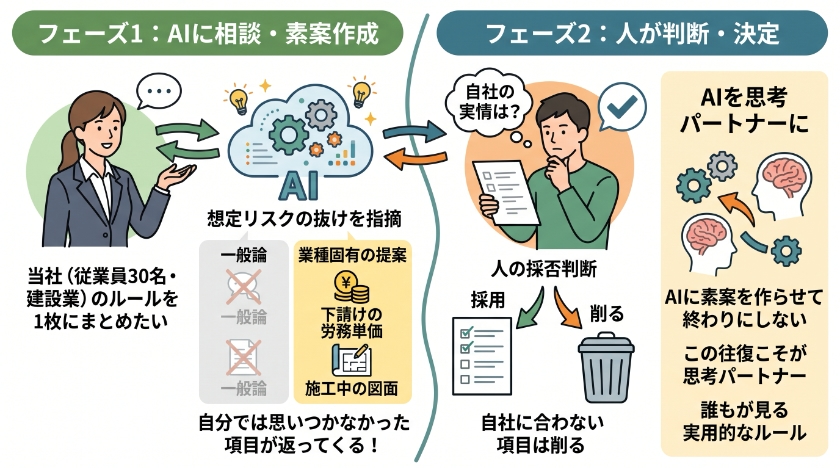
ここは私が一番おすすめしたい使い方です。生成AIのルールを、生成AIに相談しながら作る。矛盾しているように聞こえますが、扱うのは公開情報と一般論なので青の領域です。安全に使えます。
抜けている項目を指摘してもらう
AIを情報の出力装置として使うのではなく、考えを詰める相手として使う。この形が一番効きます。
当社は従業員30名の建設業です。
社内で生成AIを使う際のルールを1枚にまとめたいと考えています。

まず、私が想定しているリスクの抜けを指摘してください。
そのうえで「入れてはいけない情報」の項目案を、
建設業の業務でありがちなものに絞って挙げてください。
一般論ではなく、現場監督や事務担当が実際に扱う情報を前提にしてください。
こう聞くと、自分では思いつかなかった項目が返ってきます。下請けの労務単価や施工中の図面といった業種固有のものが出てきて、なるほどと思わされることがあります。
採否の判断は人がやる
大事なのは、返ってきた案をそのまま採用しないことです。自社の実情に合わない項目は削る。その判断は人がやる。
この往復こそが、AIを思考パートナーとして使うということだと考えています。素案を作らせて終わりにすると、どの会社でも通用する当たり障りのないルールになり、結果として誰も見ません。
定着のために、教育とツールの順番を守る
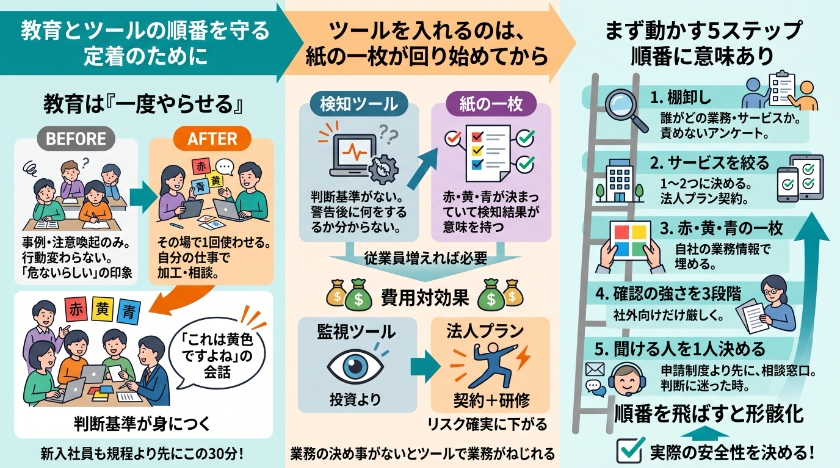
教育は「知らせる」より「一度やらせる」
事例紹介と注意喚起だけの研修は、ほとんど行動を変えません。数か月後に聞いても「危ないものらしい」という印象だけが残っています。
一方で、その場で1回使わせる研修は残ります。自分の手元の仕事を1つ持ってきてもらい、赤・黄・青の分類に沿って加工し、実際に相談してみる。所要時間は30分程度です。「これは黄色ですよね」という会話がその場で発生した時点で、判断基準は身についています。新入社員向けの説明も、規程の読み合わせよりこの30分を先にやるほうが定着します。
ツールを入れるのは、紙の一枚が回り始めてから
入力内容を自動チェックして個人情報の混入を警告する仕組みや、チャットログを一元管理するツールも存在します。有効な手段ですし、従業員数が増えれば必要になります。ただ、順番としては後です。
1つは、判断基準がないまま検知ツールを入れると、警告が出た後に何をすべきか誰も分からないからです。ツールは判断を代行しません。赤・黄・青が決まっていて初めて、検知結果が意味を持ちます。
もう1つは費用対効果です。従業員30名規模で、まだ誰がどう使っているかも把握できていない段階で監視ツールに投資するくらいなら、その予算は法人プランの契約と半日の研修に回したほうが、リスクは確実に下がります。
業務の決め事が固まっていない状態でツールを入れると、ツールに合わせて業務がねじれる。20年以上システム導入の現場で見てきた構図と、まったく同じです。
まず動かす5ステップ
- 棚卸し:誰がどの業務でどのサービスを使っているか、アンケートで確認する。責めない前提で聞くこと。所要15分。
- サービスを絞る:会社として使うものを1つか2つに決め、法人プランで契約する。
- 赤・黄・青の一枚を作る:自社の業務にある情報で埋める。テンプレートをそのまま使わない。
- 確認の強さを3段階で決める:社外向けだけ厳しくする。
- 聞ける人を1人決める:申請制度より先に、相談窓口。
順番に意味があります。1をやらずに3から始めると、実態と合わない分類表ができます。2を飛ばすと、分類表が守れないサービスを使い続けることになります。5は最後ですが、判断に迷ったとき「とりあえず聞く」先があるかどうかが、実際の安全性を決めます。
外部に相談すべきかどうかの見極め
何でも専門家に相談すべきだとは思いません。ここまでの5ステップは、社内でも十分回せる内容です。
手を借りたほうが早い4つのケース
- 顧客の個人情報を扱う業務でAIを使いたい(法令解釈が絡む)
- 自社システムとAPI連携させたい(設計とアクセス権限の話になる)
- 自治体や大手取引先から、AI利用に関する回答を求められている
- 一度ルールを作ったが、現場で使われていない
相談で一番多いのは「作ったのに機能していない」
特に最後の項目が多いです。私のところに来る相談で一番多いのも、ルールがないケースではなく、作ったルールが機能していないケースです。原因はたいてい、禁止事項だけで黄色がないか、判断できる人が社内にいないかのどちらかです。
生成AIのリスク対策は、技術の問題ではなく業務の設計の問題です。どの情報を、誰が、どこまで扱うのか。それを決める作業は、実はDXの入口そのものでもあります。ルールを作る過程で自社の情報の流れが見えてくる。私が支援に入るとき、この副産物を一番の価値だと思っています。
まずはA4一枚から。それが、禁止よりずっと安全な一歩目です。
DXやITの課題解決をサポートします! 以下の無料相談フォームから、疑問や課題をお聞かせください。40万点以上のITツールから、貴社にピッタリの解決策を見つけ出します。
このブログが少しでも御社の改善につながれば幸いです。
もしお役に立ちそうでしたら下のボタンをクリックしていただけると、 とても嬉しく今後の活力源となります。 今後とも応援よろしくお願いいたします!
IT・通信業ランキング | にほんブログ村  |
もしよろしければ、メルマガ登録していただければ幸いです。
【メルマガ登録特典】AI戦略で10年以上勝ち続ける実践バイブル『AI競争勝者の法則』をプレゼント!
 今すぐプレゼントを受け取る