
「セキュリティ対策なんて、普段の業務だけで手一杯なのに……」──そう頭を抱えている方にこそ、知ってほしいニュースがあります。
2026年11月5日、米国のAI企業からセキュリティの常識を覆す発表がありました。システムの弱点を探し出し、実際に攻撃が成立するかを検証し、修正パッチまで自律して作成する「サイバーセキュリティ特化型AI」の登場です。開発元自身が「悪用されれば甚大な被害をもたらす」と最高レベルの危険度に位置づけ、審査を通過した限られた組織にしか提供していません。
「最先端すぎて、うちのような中小企業には関係ない」と思われたかもしれません。確かに、このツールを直接自社で導入する場面は当面ないはずです。しかし、この進化が突きつけているのは「防御側のタイムリミットが圧倒的に短くなった」というシビアな現実です。弱点が見つかる速度が桁違いになれば、当然ながらサイバー攻撃に晒されるリスクとスピードも一変します。
対岸の火事として見過ごすか、守りの前提をアップデートするか。この記事では、発表の要点をわかりやすく整理したうえで、中小企業が今すぐ見直すべき現実的な対策をお伝えします。
目次
GPT-6 Cyberとは何か——弱点を「見つけ、試し、直し方を示す」AI
セキュリティの仕事のために鍛えられた専門モデル
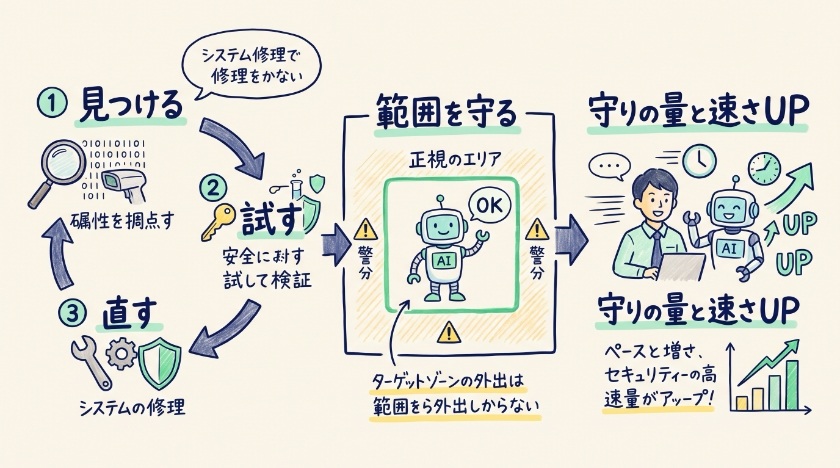
GPT-6 Cyberは、OpenAIが2026年9月に公開した最新の基盤モデル「GPT-6 Astra」をもとに、サイバーセキュリティの仕事向けに特別な訓練を施したモデルです。
一般向けのAIは、悪用を防ぐために、攻撃につながる依頼には応じないよう作られています。一方でGPT-6 Cyberは、守る側の専門家が行う作業をやり切れるよう設計されています。ソフトウェアの弱点(脆弱性)を探す。その弱点が本当に悪用できるかを、攻撃用のプログラムで確かめる。そして修正案を示す。この一連の流れです。
もう一つの特徴は、「決められた範囲の外には手を出さない」ための訓練です。調査を許可された対象のすぐ隣に、わざと狙いやすい対象を置いたテストでは、安全のための指示を与えない状態でも99.93%の試行で範囲外を避け、指示を与えた状態では一度も範囲外に手を出さなかったと報告されています。
発表された実績が意味すること
開発元が公表した数字を見ると、能力の伸びがよくわかります。
- 指定された弱点を実際に突けるかを測る性能テストで、成功率は48.5%。前のモデルの32.1%から大きく伸びました。
- 広く使われているブラウザ「Firefox」で、これまで知られていなかった深刻な弱点を81件見つけました。開発元はすでに修正の配布を始めています。
- サーバーや多くの機器の土台として使われる「Linux」の中核部分では、1,724件の弱点を再現し、そのうち948件で実際に動く攻撃プログラムを作りました。同じ条件で前の世代のモデルが作れたのは166件で、5倍以上の差です。
- このうち深刻な304件は、修正案を添えて開発者側に報告されています。
いずれも開発元自身の発表に基づく数字で、第三者が検証したものではない点は押さえておく必要があります。
それでも、これまで限られた専門家が手作業で進めてきた調査を、AIが大規模にこなせる段階に入ったことは読み取れます。私はこの点を、単なる性能向上のニュースではなく、守りの現場の「仕事の量と速さ」が変わる合図として受け止めています。
「Critical」評価と限定提供が示すもの
開発元自身が「最も危険な区分」に置いた
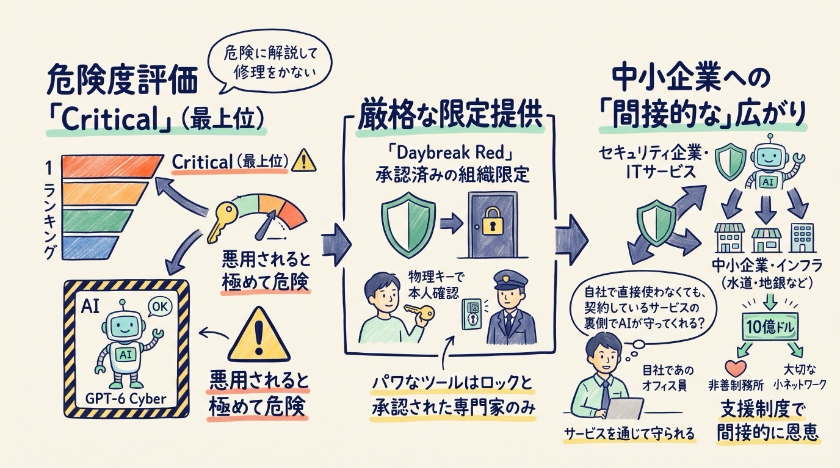
OpenAIは、新しいAIを世に出す前に、危険な使われ方をした場合の影響を評価する独自の安全基準を設けています。GPT-6 Cyberは、その基準のサイバーセキュリティ分野で「Critical」、つまり最も高い危険度に分類されました。前のモデルは一段下の「High」でした。
ここで大事なのは、開発元が「強すぎるので取り扱いに注意が必要だ」と自ら認めている点です。守る側にとって頼もしい力は、そのまま攻める側にとっても強力な武器になります。
承認された組織だけが使える理由
そのためGPT-6 Cyberは、同社の防御支援プログラム「Daybreak」の中でも、高度な検証作業向けの区分「Daybreak Red」に参加し、承認を受けた顧客だけに提供されています。参加者には物理的なセキュリティキーによる本人確認も求められるなど、利用の入り口は厳しく管理されています。
今後はDaybreak Redの顧客全体に提供を広げる予定とされていますが、誰でも申し込めば使えるものにはなりません。
中小企業は「直接使う」より「間接的に恩恵を受ける」
現実的に考えると、中小企業がこのAIを自社で直接扱うことはまずありません。私が注目しているのは、むしろ間接的な広がりです。
OpenAIは2026年8月、承認したセキュリティ企業が同社のサイバー向けAIを自社の製品や監視サービスに組み込めるパートナー制度を打ち出しました。また、守りに十分な予算や人員を割けない水道事業者や地域の金融機関などに向けて、総額10億ドル規模の利用枠や研修を提供する取り組みも発表しています。
つまり、御社が契約しているセキュリティサービスやIT会社の裏側で、こうしたAIが働き始める可能性があるということです。選ぶ側として、その中身を見極める目が必要になります。
御社にとっての本当の変化は「修正の波」が押し寄せること
見つかる弱点が増えれば、当てるべき修正も増える
私がこのニュースで一番お伝えしたいのは、ここです。
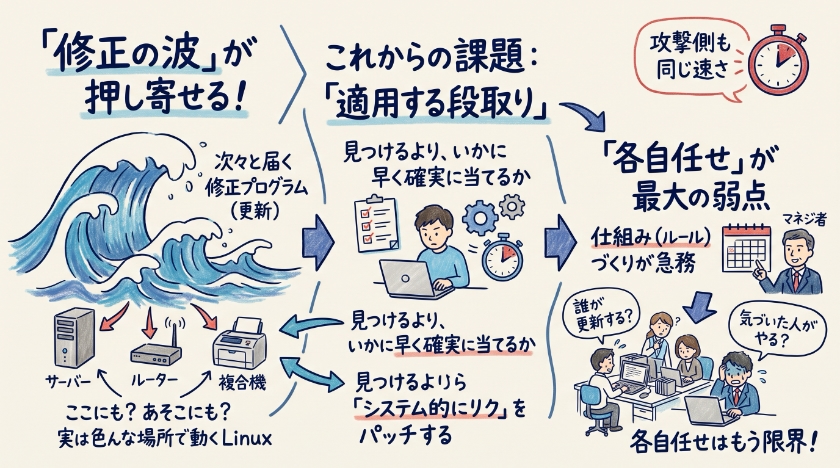
AIが弱点を大量に見つけられるようになれば、ソフトウェアの開発元から届く修正プログラム(更新)の数も増えていきます。Firefoxの81件、Linuxの304件という数字は、その先触れと見ることができます。
Linuxは、サーバーだけでなく、社内のネットワーク機器や共有ストレージ、複合機など、意外なところで動いています。御社が気づいていない場所にも、更新が必要な機器があるかもしれません。
これからの課題は「弱点を見つけること」よりも、「見つかった弱点への修正を、いかに早く確実に当てるか」に移っていきます。
攻撃側も同じ速さを手に入れる前提で備える
もう一つ忘れてはいけないのは、この流れは守る側だけのものではないということです。開発元が最も高い危険度に分類したのは、この能力が悪用されれば深刻な被害につながるからです。
厳しく管理されているとはいえ、同じような能力を持つAIが、いずれ攻撃する側の手に渡る可能性は否定できません。弱点が公表されてから攻撃が始まるまでの時間は、これまで以上に短くなると考えておくべきでしょう。
「誰が更新するのか」が決まっていない会社が一番危ない
中小企業でよく見かけるのが、パソコンやサーバーの更新を「各自に任せている」「気づいた人がやっている」という状態です。普段はそれで回っていても、修正の数が増え、対応の速さが求められる時代には通用しなくなります。
これは道具の問題ではなく、仕事の仕組みの問題です。AIの登場で変わるのは、守りの「技術」以上に、守りの「段取り」だと私は考えています。
中小企業ならこう取り組む——AIを守りの「思考パートナー」にする
守るべきものを洗い出し、優先順位をつける
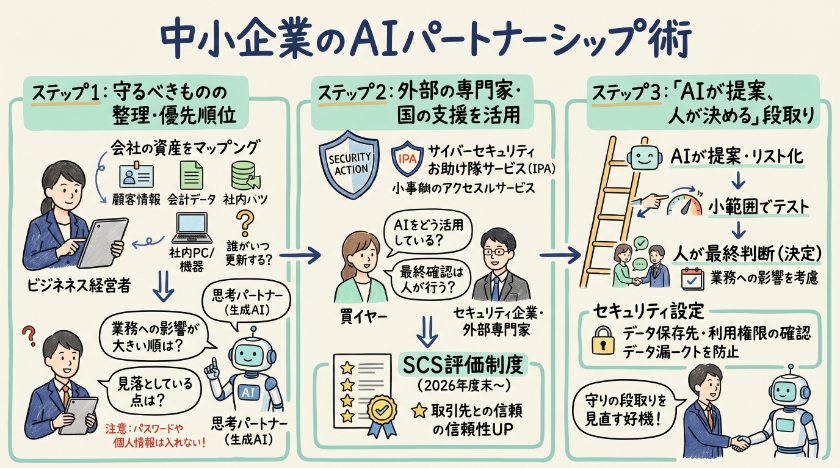
最初にやるべきことは、AIを入れることではありません。御社にとって「止まったら困るもの」「漏れたら困るもの」をはっきりさせることです。
顧客情報、会計データ、受発注のシステム、そして社員が日々使うパソコンや機器。それぞれについて、誰が管理していて、更新はいつ誰が行っているのかを確かめてみてください。
この整理には、普段使っている生成AIが力になります。自社で使っている機器やサービスの種類を伝え、「止まると業務への影響が大きい順に並べるとどうなるか」「更新を後回しにしてはいけないものはどれか」と問いかけてみる。AIは答えを出すだけでなく、こちらが見落としている観点を投げ返してくれる相手です。
ただし、伝えるのは機器の種類や用途までにとどめ、パスワードや顧客情報は入力しないようにしましょう。
外部の専門家と国の支援を上手に借りる
社内に専門家を置けない中小企業にとって、外部の力を借りることは合理的な選択です。
国も中小企業向けの支援を用意しています。情報処理推進機構(IPA)の「サイバーセキュリティお助け隊サービス」は、サイバー攻撃に備えるうえで最低限必要なサービスを、手頃な価格でまとめて提供する仕組みです。自社のセキュリティ対策への取り組みを宣言する「SECURITY ACTION」という制度もあります。
さらに経済産業省とIPAは、取引先とのつながりの中で各社のセキュリティ対策を評価する新しい制度(SCS評価制度)を2026年度末に創設する予定で、それに向けた中小企業向け支援サービスの実証も始まっています。大企業と取引のある会社ほど、今後求められる水準は上がっていくはずです。
外部サービスを選ぶときには、「AIをどう使っているのか」「AIの判断を最後に誰が確認するのか」を質問してみてください。この問いにきちんと答えられる会社かどうかが、これからの見極めのポイントになります。
AIが提案し、人が決める流れを社内につくる
防御のAIは、どれほど優秀でも、最後の判断を任せきりにする相手ではありません。修正を当てるとどの業務に影響が出るのか、いつ止めて作業するのかを決めるのは、御社の業務をよく知る人です。
おすすめしたいのは、次の順番です。まず、更新や対応の候補をAIやサービス会社に出してもらう。次に、影響の小さい範囲で試す。問題がなければ全体に広げる。この流れを一度決めておけば、修正の数が増えても慌てずに済みます。
あわせて、海外のAIサービスを使う場合は、預けたデータがどこに保存され、どう扱われるのかを契約前に確認しておきましょう。誰がどのAIを使えるのか、権限の管理も欠かせません。
GPT-6 Cyberの登場は、サイバーセキュリティが「人がすべてを担う時代」から「AIと人が一緒に考えて守る時代」へ移りつつあることを示しています。
ただし、順番を間違えてはいけません。先にあるのは「御社は何を守り、どこに弱さを抱えているのか」という課題の整理です。AIはその課題を解くための手段であり、一緒に考えてくれる相棒です。
強力なAIが登場した今こそ、自社の守りの段取りを見直す好機です。修正の波が押し寄せる前に、できるところから準備を始めましょう。
DXやITの課題解決をサポートします! 以下の無料相談フォームから、疑問や課題をお聞かせください。40万点以上のITツールから、貴社にピッタリの解決策を見つけ出します。
このブログが少しでも御社の改善につながれば幸いです。
もしお役に立ちそうでしたら下のボタンをクリックしていただけると、 とても嬉しく今後の活力源となります。 今後とも応援よろしくお願いいたします!
IT・通信業ランキング | にほんブログ村  |
もしよろしければ、メルマガ登録していただければ幸いです。
【メルマガ登録特典】AI戦略で10年以上勝ち続ける実践バイブル『AI競争勝者の法則』をプレゼント!
 今すぐプレゼントを受け取る